تعرف على الفرق بين CISO داخلي وخارجي، وكيف تختار نموذج القيادة الأمنية الذي يحوّل المخاطر والالتزام إلى برنامج قابل للقياس والتنفيذ والمتابعة المستمرة.
مؤشرات الأمن السيبراني التي تكشف وضع منشأتك الحقيقي
مؤشرات الأمن السيبراني ليست أرقاماً للتقرير فقط؛ هي أداة الإدارة لمعرفة المخاطر، وترتيب المعالجة، وقياس أثر الضوابط، والاستعداد للتدقيق بصورة مستمرة.
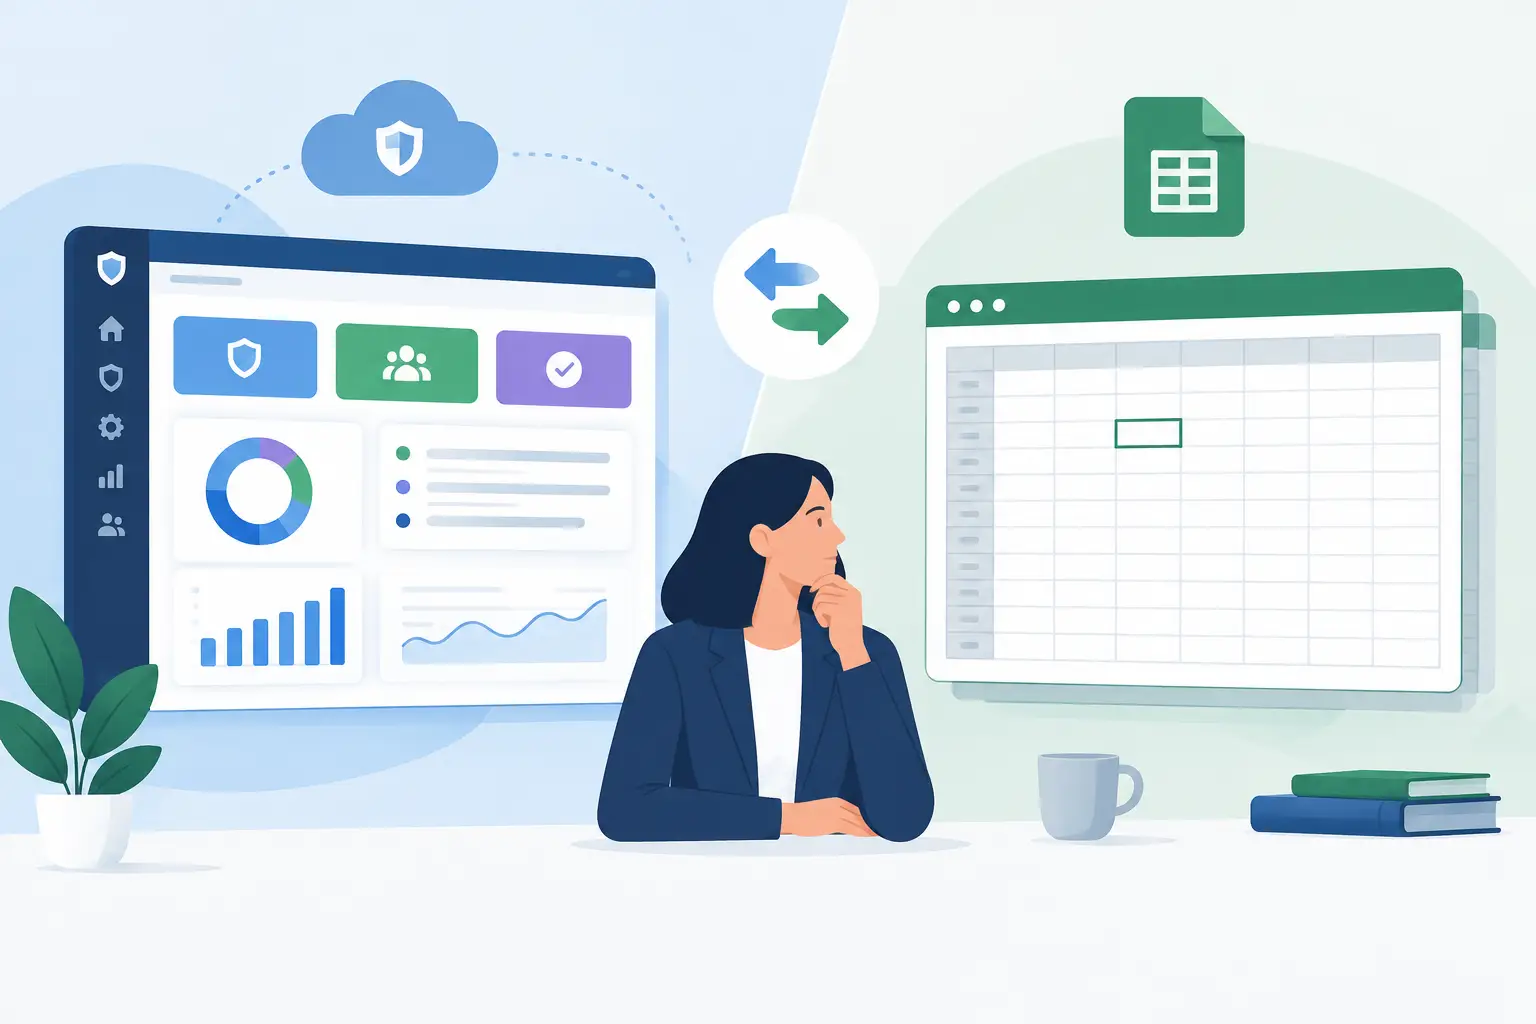
منصة GRC مقابل جداول البيانات: متى تتغير المعادلة؟
منصة GRC مقابل جداول البيانات ليست قرار أداة فقط؛ إنها قرار عن وضوح المخاطر، وملكية المهام، وجاهزية التدقيق، وقدرة الإدارة على القياس والتحسين المستمر.
كيفية بناء حوكمة الأمن السيبراني داخل منشأتك
دليل عملي يشرح كيفية بناء حوكمة الأمن السيبراني وربط قرارات الإدارة بالمخاطر والضوابط والأدلة، لتحويل الالتزام إلى جاهزية مستمرة قابلة للقياس بوضوح.
كيفية بناء حوكمة الأمن السيبراني داخل منشأتك
دليل عملي يشرح كيفية بناء حوكمة الأمن السيبراني وربط قرارات الإدارة بالمخاطر والضوابط والأدلة، لتحويل الالتزام إلى جاهزية مستمرة قابلة للقياس بوضوح.